
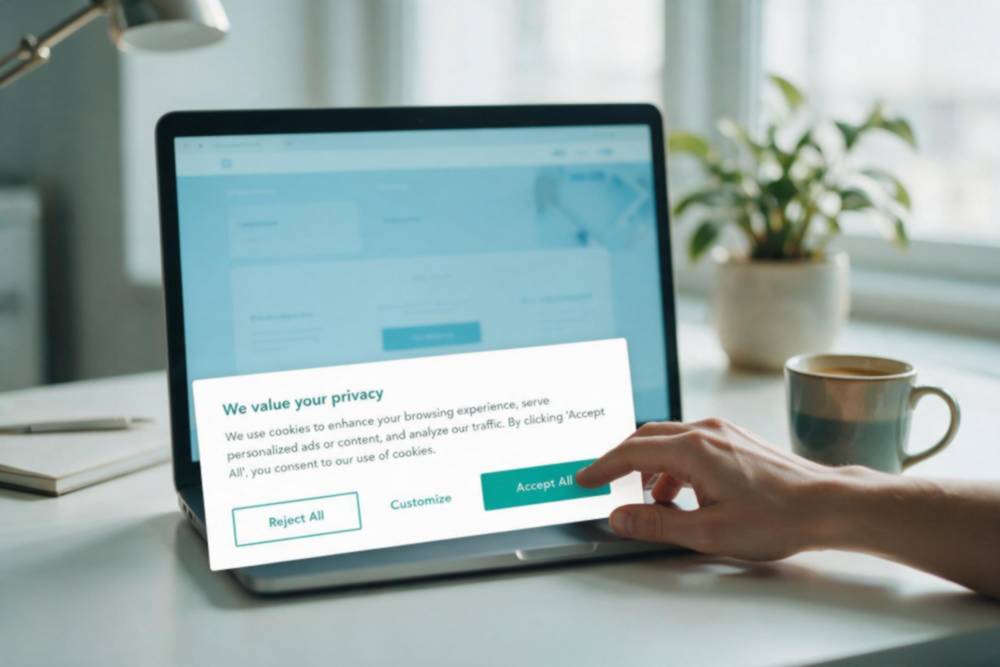
RGPD et cookies : les nouvelles recommandations CNIL 2026 pour les PME
Les 375 000 € d’amende théorique pour non-conformité aux règles sur les cookies font froid dans le dos. Rassurez-vous tout de suite : ce n’est presque jamais ce montant qui s’applique à une PME de bonne foi. Mais la CNIL a bien resserré la vis en 2026, avec de nouvelles recommandations sur le consentement multi-terminaux publiées le 16 janvier et finalisées le 25 février, et un contrôle automatisé permanent de vos bandeaux cookies. Voici ce qui a vraiment changé et ce qu’il faut corriger.
Ce qui a changé concrètement en 2026
- La CNIL a publié en janvier 2026 une recommandation sur le consentement multi-terminaux (cross-device), encadrant la pratique consistant à appliquer le choix exprimé sur un appareil à tous les autres (CNIL, janvier-février 2026)
- Un crawler automatisé contrôle désormais en continu la conformité des bandeaux cookies affichés sur les sites français
- Les cookies restent le premier motif de sanction en France, représentant 35 % des dossiers traités par la CNIL
- 32 % des entreprises contrôlées par la CNIL en 2025 étaient des TPE ou des PME
Oubliez les montants vertigineux qui circulent (jusqu’à 375 000 € pour une société, voire des montants encore plus élevés en théorie). Dans les faits, sur les 23 sanctions simplifiées prononcées par la CNIL depuis janvier 2026 pour des problèmes de cookies, le montant moyen réel est de 5 815 €, avec un plafond de 20 000 € dans le cadre de cette procédure. Les montants maximaux théoriques sont rarement appliqués à une PME de bonne foi qui corrige rapidement après une mise en demeure.
Les 5 exigences à vérifier sur votre bandeau
1. Deux boutons au même niveau
« Accepter » et « Refuser » doivent être aussi visibles et faciles d’accès l’un que l’autre, sans parcours caché pour refuser.
2. Blocage réel des scripts avant consentement
Aucun cookie non essentiel (y compris Google Analytics) ne doit se déclencher avant que l’utilisateur ait fait son choix.
3. Un lien de paramétrage visible en permanence
L’utilisateur doit pouvoir modifier ses choix à tout moment via un lien accessible en pied de page.
4. Une durée de conservation maximale de 13 mois
C’est la durée maximale recommandée pour les cookies publicitaires et analytiques non strictement nécessaires.
5. Une information claire dès le premier niveau
Si vous activez le consentement multi-terminaux, l’utilisateur doit en être informé dès l’affichage initial de la bannière, avant même de cliquer.
Une PME utilisant WordPress découvre, grâce à une vérification manuelle, que son plugin de bandeau cookies affichait bien deux boutons, mais que Google Analytics se déclenchait dès le chargement de la page, avant tout consentement. Correction en moins d’une heure : configuration du plugin pour bloquer le script jusqu’au clic. C’est exactement le type d’erreur la plus fréquente et la plus rapide à corriger, plutôt qu’une refonte complète du site.
Questions fréquentes
Le règlement ePrivacy remplace-t-il le RGPD pour les cookies ?
Non, le règlement ePrivacy européen a été formellement retiré en février 2025. Une proposition « Digital Omnibus » de novembre 2025 cherche à intégrer les règles cookies dans le RGPD, mais elle n’est pas encore adoptée.
Le consentement multi-terminaux est-il obligatoire ?
Non, il reste facultatif. La CNIL l’encadre uniquement pour les entreprises qui choisissent de le mettre en place.
Être connecté à un compte dispense-t-il du consentement cookies ?
Non, l’authentification ne dispense en rien du recueil de consentement pour les cookies non essentiels.
Quel est le vrai risque pour une petite entreprise ?
En pratique, une mise en demeure suivie d’une correction rapide, plutôt qu’une sanction financière. Le montant moyen réel des sanctions cookies en 2026 est de 5 815 €, très loin des montants maximaux théoriques.
