
Cybersécurité pour PME : le guide des bons réflexes en 2026
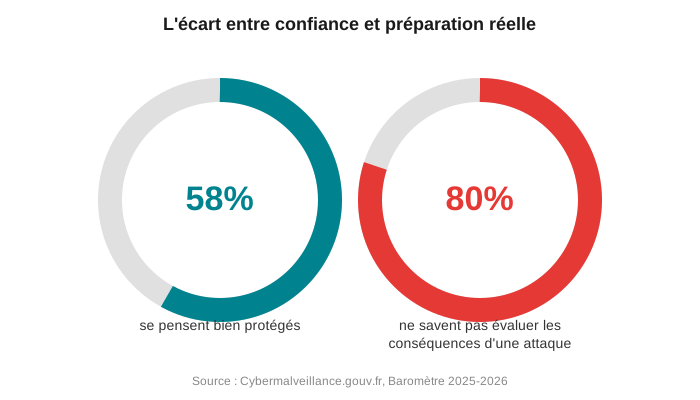
Vous pensez probablement être à peu près protgé. La majorité des dirigeants de PME le pensent aussi. Le problème, c’est que ce sentiment de sécurité ne correspond que rarement à la réalité : selon le Baromètre national Cybermalveillance.gouv.fr, 58 % des dirigeants pensent être bien protégés, alors que 80 % reconnaissent ne pas savoir évaluer les conséquences d’une attaque sur leur entreprise. Ce guide vous donne les bons réflexes pour combler cet écart, sans jargon technique inutile.
Pourquoi les PME sont désormais la cible principale
- 48 % des victimes de rançongiciel en France sont des TPE, PME ou ETI, contre 37 % l’année précédente (ANSSI, Panorama de la cybermenace 2025)
- 74 % des PME françaises restent en dessous du niveau de maturité cyber « Essentiel » défini par l’ANSSI
- 43 % des TPE-PME ont déjà été victimes d’hameçonnage en 2025, contre 24 % en 2024 (quasiment un doublement en un an)
- Le coût moyen d’une cyberattaque pour une PME française s’échelonne entre 59 000 et 466 000 euros selon la taille de l’entreprise
Le risque cyber est estimé 20 à 30 fois plus élevé que le risque incendie ou le risque de vol pour une entreprise. Pourtant, moins de 5 % des PME sont assurées contre ce risque, contre une couverture quasi systématique pour l’incendie. Ce n’est pas un manque de conviction : 78 % des entreprises investissent moins de 2 000 € par an dans leur protection informatique, alors que le coût moyen d’une attaque dépasse souvent 50 000 €.
Confiance vs préparation réelle
Les 5 réflexes qui font la plus grande différence
1. Sécuriser les comptes les plus sensibles
Messagerie professionnelle, accès bancaires, logiciel de gestion : ce sont les portes d’entrée les plus ciblées. Un gestionnaire de mots de passe et l’authentification à double facteur réduisent drastiquement le risque.
2. Tester réellement ses sauvegardes
Une sauvegarde qu’on n’a jamais essayé de restaurer n’est qu’une hypothèse. Testez une restauration sur un échantillon représentatif de vos données au moins une fois par an.
3. Maintenir les mises à jour à jour
La majorité des attaques opportunistes exploitent des failles connues et déjà corrigées par un correctif que personne n’a installé.
4. Sécuriser le télétravail
L’adoption d’un VPN chiffré pour les accès distants est devenue un impératif opérationnel, pas une option.
5. Préparer une procédure de signalement
Savoir qui contacter en cas d’incident (prestataire, assureur, cybermalveillance.gouv.fr) avant que la crise n’arrive fait gagner des heures précieuses.
Un cabinet comptable de 8 personnes reçoit un email qui semble provenir de sa banque, demandant de confirmer un virement urgent. Grâce à une simple règle interne (« tout virement non prévu est vérifié par un appel téléphonique direct, jamais par retour d’email »), la tentative de phishing est déjouée en deux minutes. Aucun outil coûteux n’a été nécessaire : juste une procédure simple, connue de toute l’équipe.
Questions fréquentes
Une PME est-elle vraiment une cible pour les cybercriminels ?
Oui, et de plus en plus : 48 % des victimes de rançongiciel en France sont des PME, TPE ou ETI. La plupart des attaques sont opportunistes et ne ciblent pas une entreprise en particulier.
Quel budget prévoir pour se protéger ?
Il n’y a pas de montant universel, mais les mesures les plus efficaces (mots de passe, sauvegardes testées, mises à jour) coûtent essentiellement du temps, pas de l’argent.
Faut-il souscrire une cyberassurance ?
C’est fortement recommandé vu l’écart entre le risque réel et le taux de couverture actuel (moins de 5 % des PME assurées).
Que faire en cas d’attaque avérée ?
Contactez immédiatement cybermalveillance.gouv.fr et votre prestataire informatique, isolez les machines concernées du réseau, et ne payez jamais une rançon sans avis d’expert.
